
-
 Bulut & DevOps
Node Swap ile Kubernetes İş Yüklerini Ölçeklendirme
Bellek genellikle bir Kubernetes kümesinin karşılaştığı ilk sabit sınırdır. Düğümlerin RAM'i, CPU'su bitmeden çok önce tükeniyor ve yeni ajansal yapay zek…
-
 Bulut & DevOps
Kayış Takımının Altı: Çok Modelli, Çok Donanımlı Bir Dünyayı Yönetmek
Geleceğin çok modelli, çok donanımlı bir dünya olduğuna inanıyoruz. Ve yeni bir güven modeline ihtiyacı olduğunu düşünüyoruz. 1988'de Norm Hardy, yıllardı…
-
 Bulut & DevOps
Docker Korumalı Alanlarıyla Tekrarlanabilir Yapay Zeka Değerlendirme İş Akışları Oluşturma
Docker Sandbox'ların tutarlı yürütme, yapılandırılmış yapıtlar ve çalışma zamanı kanıtlarıyla yapay zeka değerlendirme iş akışlarını nasıl daha tekrarlana…
-
 Bulut & DevOps
Kubernetes v1.36: Askıya Alınan İşler için Değiştirilebilir Kapsül Kaynakları (beta)
Kubernetes v1.36, kapsayıcı kaynak isteklerini ve sınırlarını değiştirme yeteneğini destekler askıya alınmış bir İşin beta sürümündeki bölme şablonunda. İ…
-
 Bulut & DevOps
Kubernetes v1.36: Denetleyiciler için Eskiliğin Azaltılması ve Gözlemlenebilirlik
Kubernetes denetleyicilerindeki bayatlık, birçok denetleyiciyi etkileyen bir sorundur ve denetleyici davranışını etkileyebilecek bir durumdur. ince yollar…
-
 Bulut & DevOps
Amazon EC2'nin 20. Doğum Günü Kutlu Olsun
20. Yıldönümünde, AWS'nin, genel amaçlı ve yapay zeka iş yükleri için özel silikon oluşturarak ve EC2'yi 2006 yılında müşterilerimizin hayal bile edemeyec…
-
 Bulut & DevOps
AWS Haftalık Özeti: DuckLabs'a, Agentic Resource Discovery'ye (ARD) ve daha fazlasına hoş geldiniz (31 Ağustos 2026)
Geçen hafta beni en çok ilgilendiren haber DuckLabs'ın satın alınmasıydı. AWS, süreç içinde çalışan ve SQL'i doğrudan Parquet, C gibi dosyalara karşı çalı…
-
 Bulut & DevOps
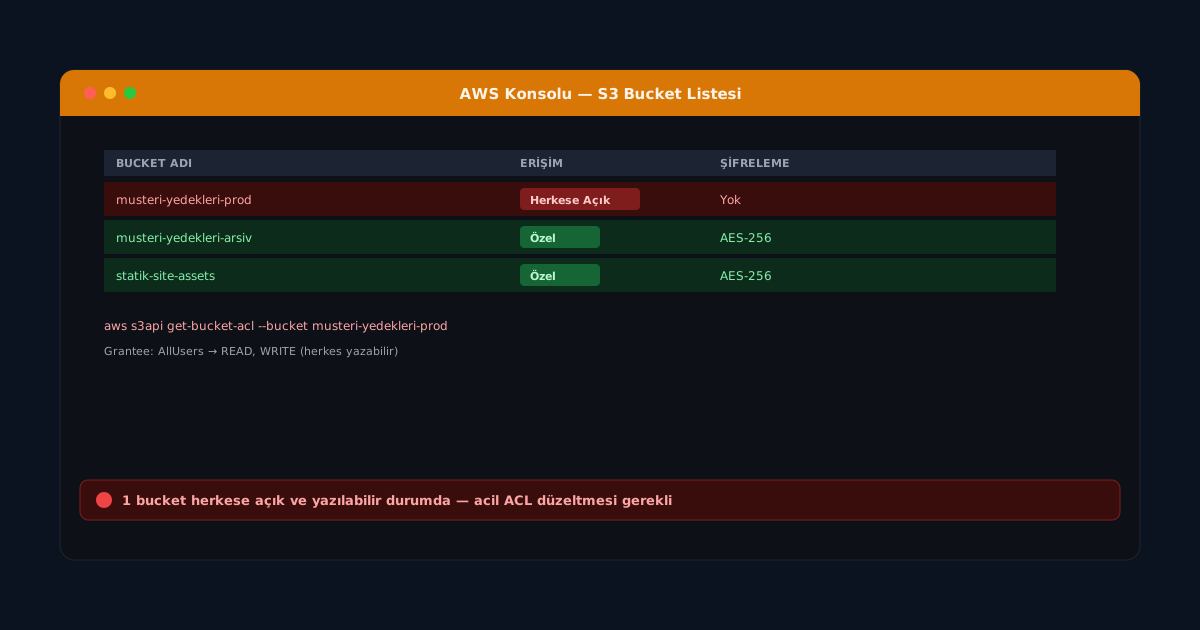
Bulut Yanlış Yapılandırmaları: Açık S3 Bucket'lardan Ders Çıkarmak
Halka açık bırakılan S3 bucket'lar yıllardır en büyük veri ihlali nedenlerinden biri. Doğru bucket policy ve sürekli denetim ile bu risk nasıl kapatılır?
-
 Bulut & DevOps
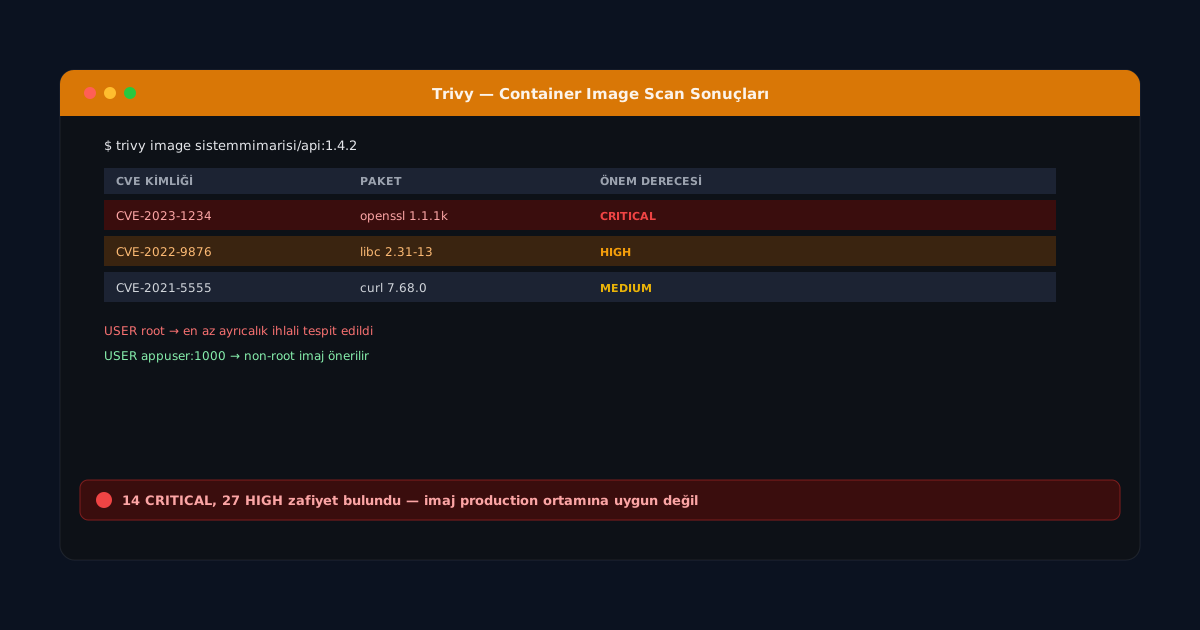
Container Güvenliği: İmaj Tarama ve En Az Ayrıcalık İlkesi
Container imajlarındaki gizli CVE'ler ve root yetkili çalışan process'ler en büyük risk kaynağı. İmaj tarama ve en az ayrıcalık ilkesi nasıl uygulanır?