
-
 Yazılım Geliştirme
Güvenilir bilgi katmanınız: Stack Internal'ın yeni platform deneyimiyle tanışın
Yaklaşan platform deneyimimizin bir parçası olarak yeni Stack Internal yeteneklerini sunuyoruz. En son sürümümüz, mevcut bilgi temelinizi çalışanlarınızın…
-
 Yazılım Geliştirme
Robotlar insanlar gibi davrandığında internete ne olur?
Ryan, temsilciler çevrimiçi ortamda insan gibi davranmaya başladığında neler olacağı ve ne yapmamız gerektiği, internetimizin aynı arayüzden hem insan hem…
-
 Yazılım Geliştirme
GitHub Güvenlik Laboratuvarı Görev Akışı Aracısı ile yapay zeka destekli bulanıklaştırma
Bu blog yazısında GitHub Security Lab Görev Akışı Aracısı AI çerçevesini temel alan yeni bulanık görev akışının nasıl kullanılacağını açıklıyorum. GitHub…
-
 Yazılım Geliştirme
Sohbet yanlış kullanıcı arayüzü olduğunda
Bir geliştiricinin sohbet kutusundan daha somut bir şeye ihtiyacı olduğunda ne yapması gerekir? Tuvallere girin. Sohbet yanlış kullanıcı arayüzü olduğunda…
-
 Yazılım Geliştirme
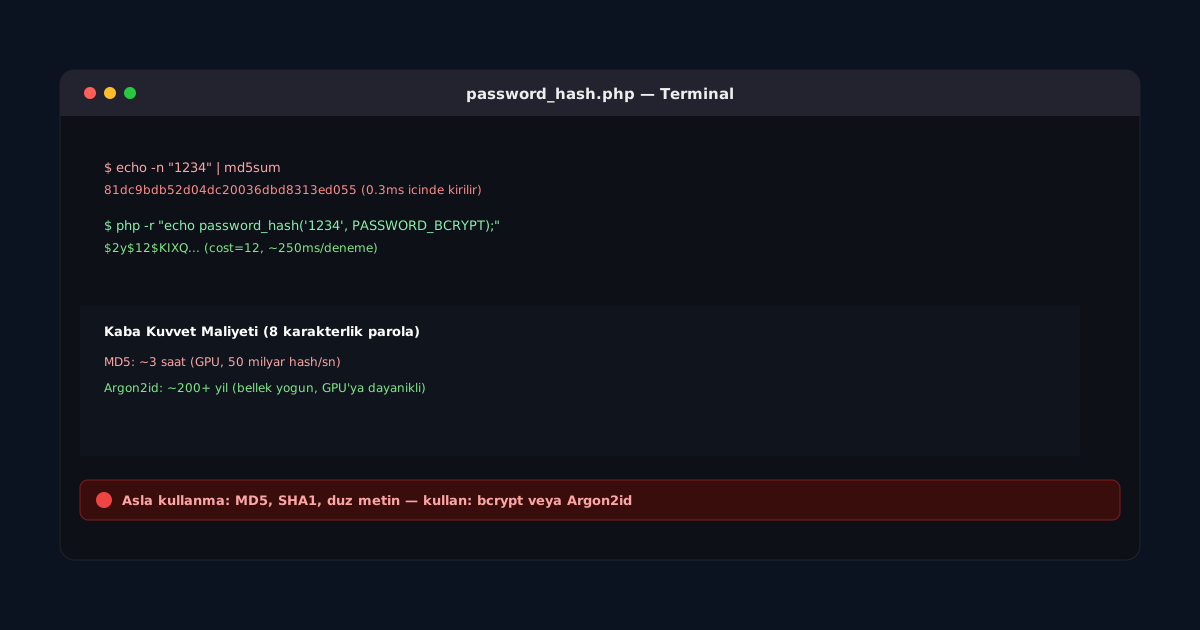
Şifre Saklama: Neden MD5 Değil, Neden bcrypt/Argon2
MD5 ile parola saklamak neden tehlikeli, bcrypt ve Argon2 bu sorunu hangi tasarım ilkeleriyle çözüyor? Cost factor, memory-time-parallelism açıklamalı.
-
 Yazılım Geliştirme
CI/CD Güvenliği: Pipeline'a Sızan Bir Saldırı Nasıl Önlenir
CI/CD pipeline'ları artık saldırganların en verimli hedeflerinden biri. Secret sızıntısı, tedarik zinciri zehirlenmesi ve yetersiz izolasyon nasıl önlenir?
-
 Yazılım Geliştirme
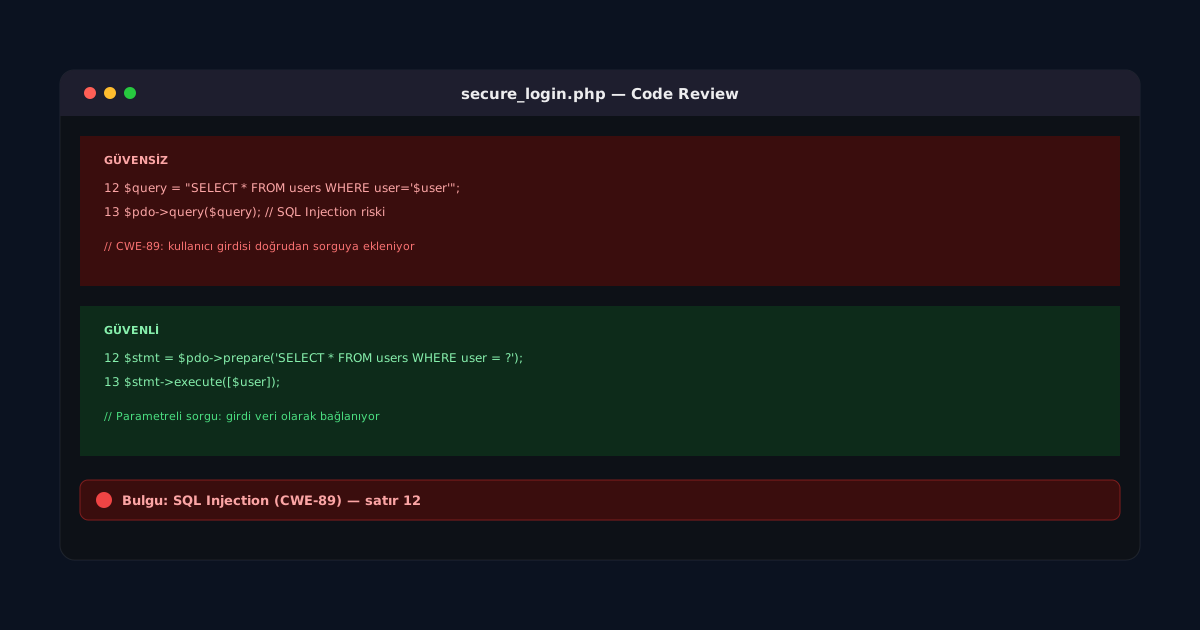
Güvenli Kod İnceleme (Secure Code Review) Nasıl Yapılır
Manuel ve otomatik (SAST) yöntemlerle güvenli kod incelemesinin nasıl yapılandırılacağını, kontrol listesi ve gerçek kod örnekleriyle ele alıyoruz.
-
 Yazılım Geliştirme
OWASP Top 10 Nedir: Web Uygulama Güvenliğinde En Kritik 10 Risk
OWASP Top 10 2021 listesindeki on kritik web uygulama güvenlik riskini gerçek örneklerle ve önleme yöntemleriyle birlikte inceliyoruz.
-
 Yazılım Geliştirme
Güvenli API Tasarımı: Kimlik Doğrulama, Rate Limiting ve Girdi Doğrulama
Bir API'yi üretime almadan önce sorulması gereken üç temel soru: kimliği nasıl doğruluyoruz, kötüye kullanımı nasıl sınırlıyoruz, gelen veriye ne kadar güveniyoruz?