MITRE ATT&CK Çerçevesi: Taktik, Teknik ve Prosedürleri Anlamak
Savunma ekiplerinin en büyük sorunlarından biri, saldırganların davranışlarını tanımlamak için ortak bir sözlükten yoksun olmalarıdır. Bir analist "şüpheli PowerShell aktivitesi" derken, bir tehdit istihbaratı raportörü aynı olguyu "kimlik bilgisi hırsızlığı" olarak adlandırabilir. MITRE Corporation'ın 2013 civarında başlattığı ve 2015'te kamuya açtığı ATT&CK (Adversarial Tactics, Techniques and Common Knowledge) çerçevesi, tam olarak bu boşluğu doldurmak için tasarlanmış, gerçek dünyadaki saldırı gözlemlerinden derlenen yapılandırılmış bir bilgi tabanıdır.
Taktik, teknik ve prosedür hiyerarşisi
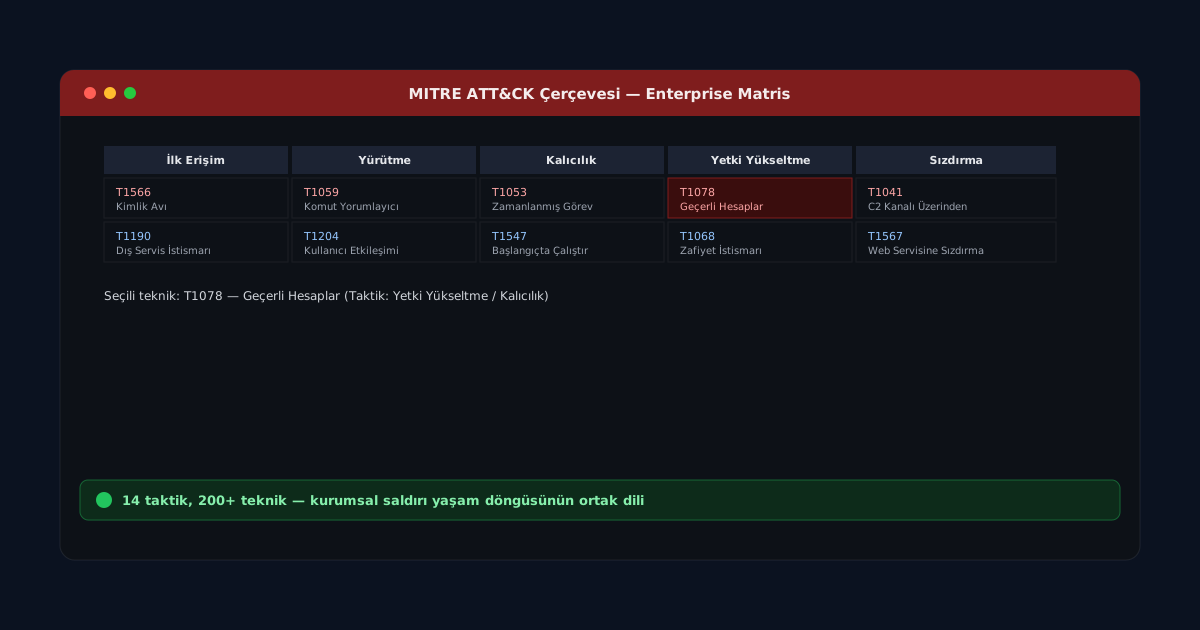
ATT&CK üç katmanlı bir mantıkla çalışır. Taktikler saldırganın "neden" bu adımı attığını, yani saldırının hangi aşamasında olduğunu ifade eder: İlk Erişim, Çalıştırma, Kalıcılık, Yetki Yükseltme, Savunmadan Kaçınma, Kimlik Bilgisi Erişimi, Keşif, Yanal Hareket, Toplama, Sızdırma ve Komuta-Kontrol gibi. Teknikler ise "nasıl" sorusuna cevap verir; her taktik altında onlarca teknik ve bu tekniklerin daha spesifik uygulama biçimlerini tanımlayan alt-teknikler bulunur. En alt katmanda ise prosedürler yer alır: belirli bir tehdit grubunun, belirli bir tekniği tam olarak hangi araç ve komut dizisiyle hayata geçirdiğinin somut kaydı.
Örneğin İlk Erişim taktiği altındaki T1566 (Phishing) tekniğinin T1566.001 (Spearphishing Attachment) alt-tekniği vardır; bir tehdit istihbaratı raporunda APT29 grubunun bu alt-tekniği belirli bir makro içeren Word ekiyle uyguladığının belgelenmesi ise prosedür seviyesindeki bilgidir. Bu üç katman birlikte, soyut bir kavramdan somut bir tespit kuralına kadar izlenebilir bir zincir oluşturur.
Pratikte kullanım: boşluk analizi ve ATT&CK Navigator
SOC ekipleri için ATT&CK'in asıl değeri, mevcut tespit kapasitesini görselleştirmesinde ortaya çıkar. ATT&CK Navigator adlı ücretsiz araç, kurumun SIEM ve EDR ürünlerinin hangi teknikleri tespit edebildiğini bir ısı haritası şeklinde gösterir. Bu sayede "Yanal Hareket taktiği altındaki tekniklerin yüzde kaçını tespit edebiliyoruz" gibi somut, ölçülebilir bir soru cevaplanabilir hale gelir.
| Taktik | Örnek Teknik | Tipik Tespit Kaynağı |
|---|---|---|
| Kimlik Bilgisi Erişimi | T1558 Kerberoasting | Domain Controller olay günlüğü, Event ID 4769 |
| Yanal Hareket | T1021 Remote Services | Ağ akış kayıtları, EDR süreç ağacı |
| Komuta-Kontrol | T1071 Application Layer Protocol | Proxy/DNS günlükleri, TLS parmak izi |
Bir kurumun olgunluk seviyesini artırmak isteyen güvenlik ekibi, önce sektörüne yönelik en sık gözlenen tehdit gruplarının ATT&CK Navigator üzerinden prosedür haritasını çıkarır, ardından bu tekniklere karşı mevcut telemetri kaynaklarının yeterliliğini denetler. Boşluk tespit edilen alanlarda ya yeni bir günlük kaynağı devreye alınır ya da mevcut SIEM korelasyon kuralı güncellenir. Bu döngü, çerçeveyi statik bir referans dokümanından çıkarıp sürekli iyileştirilen bir operasyonel programa dönüştürür.
Sınırlılıklar ve doğru kullanım
ATT&CK'in kapsayıcılığı bazen yanlış bir güvenlik hissi yaratabilir: "Matriste yer alan her tekniği kapsıyoruz" ifadesi, her tekniğin tespitinin aynı olgunlukta olduğu anlamına gelmez; bir teknik için tek bir zayıf korelasyon kuralı yazmak ile o tekniğin tüm bilinen varyasyonlarını yakalayan çok katmanlı bir tespit mimarisi kurmak arasında büyük fark vardır. Ayrıca çerçeve, sıfırıncı gün açıklarını veya henüz belgelenmemiş yeni davranış kalıplarını doğası gereği içeremez; bu nedenle ATT&CK, tehdit avcılığı ve orijinal araştırmanın yerine geçen değil, onu yapılandıran bir iskelet olarak görülmelidir. Kurumsal, mobil ve endüstriyel kontrol sistemleri (ICS) için ayrı matrislerin bulunması da çerçevenin farklı teknoloji yığınlarına uyarlanabilirliğini gösterir. Konuyla ilgili diğer siber güvenlik yazılarımızda tespit mühendisliği pratiklerini daha ayrıntılı ele alacağız.