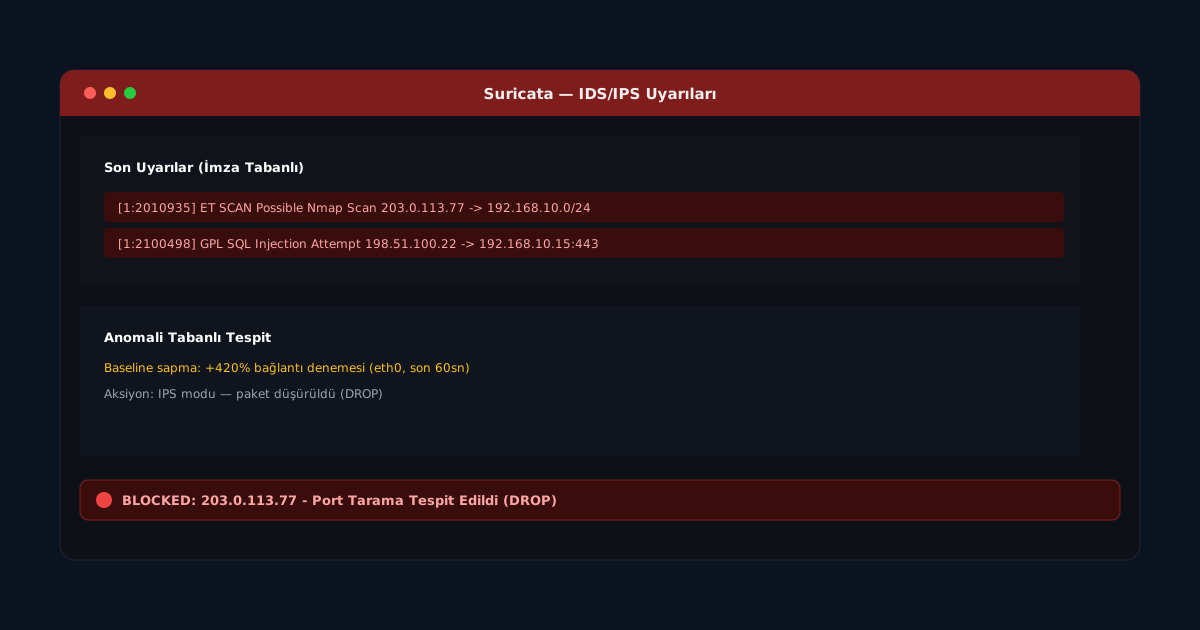
IDS/IPS Nedir: İmza Tabanlı ve Anomali Tabanlı Tespit Farkları
IDS (Intrusion Detection System) ve IPS (Intrusion Prevention System), ağ trafiğini kötü niyetli faaliyetlere karşı izleyen sistemlerdir; ancak aralarındaki fark yalnızca isimlendirme değil, konumlandırma ve yetki düzeyidir. IDS, trafiğin bir kopyasını (genellikle bir switch port mirror/SPAN portu üzerinden) pasif olarak izler ve şüpheli bir durumda sadece alarm üretir — trafiği durdurma yetkisi yoktur. IPS ise trafiğin doğrudan üzerinden geçtiği (inline) bir noktada konumlanır ve kötü niyetli olarak tanımladığı paketi gerçek zamanlı olarak engelleyebilir. Bu fark, IPS'in yanlış pozitif (false positive) durumunda meşru trafiği de kesebilmesi riskini beraberinde getirir; bu yüzden IPS kuralları IDS'e göre çok daha titiz ayarlanmalıdır.
İmza Tabanlı Tespit (Signature-Based)
İmza tabanlı tespit, bilinen saldırı kalıplarının (imza/signature) bir veritabanıyla trafiği eşleştirir — tıpkı antivirüs yazılımlarının bilinen virüs imzalarını taraması gibi. Snort/Suricata gibi açık kaynak IDS/IPS motorlarında bir kural şu şekilde yazılır:
alert tcp any any -> $HOME_NET 22 (msg:"SSH Brute Force Attempt";
  flags:S; threshold:type threshold, track by_src, count 5, seconds 60;
  sid:1000001; rev:1;)
Bu kural, 60 saniye içinde aynı kaynak IP'den 5'ten fazla SSH bağlantı denemesi (SYN paketi) geldiğinde alarm üretir. İmza tabanlı yaklaşımın büyük avantajı düşük yanlış pozitif oranı ve yüksek kesinliktir — bir imza eşleştiyse, olay büyük ihtimalle gerçektir. Zayıf yönü ise yalnızca bilinen saldırıları yakalayabilmesidir; imza veritabanında olmayan yeni bir saldırı türü (zero-day) veya imzayı bulanıklaştırmak için hafifçe değiştirilmiş bir exploit, bu sistemi kolayca atlatabilir. Bu nedenle imza veritabanının (Snort'ta "kural seti") sürekli güncellenmesi kritik önemdedir.
Anomali Tabanlı Tespit (Anomaly-Based)
Anomali tabanlı tespit, önce ağın veya kullanıcının "normal" davranışının istatistiksel bir profilini (baseline) çıkarır; ardından bu profilden sapan davranışları şüpheli olarak işaretler. Örneğin bir sunucunun normalde günde 2 GB giden trafiği varken, aniden gece yarısı 40 GB giden trafik üretmesi, bilinen bir imzaya uymasa bile anomali olarak tespit edilir. Bu yaklaşım istatistiksel eşikler, makine öğrenmesi modelleri veya protokol davranış analizi (örn. bir HTTP sunucusunun aniden SSH benzeri trafik üretmesi) ile uygulanabilir. Büyük avantajı, daha önce hiç görülmemiş (zero-day) saldırıları veya içeriden gelen anormal davranışları (insider threat) yakalayabilmesidir. Zayıf yönü ise yanlış pozitif oranının görece yüksek olmasıdır — meşru ama alışılmadık bir davranış (örn. yıl sonu raporlama nedeniyle ani veri transferi artışı) da alarm üretebilir; bu da "alarm yorgunluğuna" yol açabilir.
Karşılaştırma ve Birlikte Kullanım
| Kriter | İmza Tabanlı | Anomali Tabanlı |
|---|---|---|
| Bilinen saldırılar | Çok başarılı | Değişken |
| Zero-day tespiti | Zayıf | Güçlü |
| Yanlış pozitif oranı | Düşük | Görece yüksek |
| Bakım yükü | Sürekli imza güncellemesi | Baseline'ın periyodik yeniden eğitilmesi |
Modern güvenlik mimarilerinde bu iki yaklaşım rakip değil, tamamlayıcıdır: imza tabanlı katman bilinen tehditleri hızlı ve güvenilir şekilde eler, anomali tabanlı katman ise bu filtreden geçen ama davranışsal olarak şüpheli kalan olayları yakalar. IDS/IPS'i genellikle çevre güvenlik duvarının hemen arkasına, kritik segmentlerin (veritabanı, yönetim ağı) önüne konumlandırmak, savunma-derinliği (defense-in-depth) stratejisinin önemli bir katmanını oluşturur.