Microsoft Exchange Server Açıkları: ProxyLogon, ProxyShell, ProxyNotShell ve Kalıcı Tehdit
ProxyLogon'un yamalanmasının üzerinden beş yıldan fazla, ProxyShell'in üzerinden dört yıldan fazla zaman geçti — ama 2026 verileri, on-premise Microsoft Exchange sunucularının hâlâ en çok istismar edilen kurumsal sistemlerden biri olduğunu gösteriyor. Bu, "yama çıktı, sorun bitti" varsayımının ne kadar yanıltıcı olabileceğinin ders niteliğinde bir örneği.
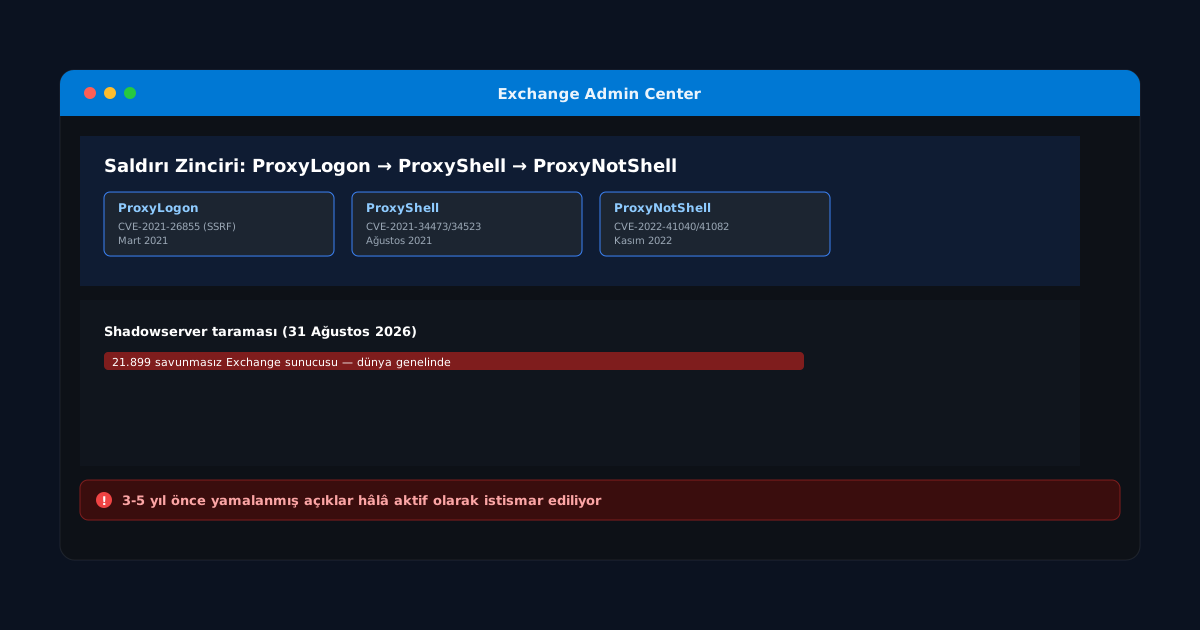
Üç Nesil Açık Zinciri
ProxyLogon (Mart 2021)
CVE-2021-26855, Exchange'de bir SSRF (Server-Side Request Forgery) açığıdır — saldırganın keyfi HTTP istekleri gönderip Exchange sunucusu kimliğiyle kimlik doğrulaması yapmasına izin verir. Genellikle sonraki adımlarla (dosya yazma, web shell bırakma) zincirlenerek tam sunucu ele geçirmeye dönüşür.
ProxyShell (Ağustos 2021)
CVE-2021-34473, CVE-2021-34523 ve CVE-2021-31207'den oluşan üçlü zincir, kimlik doğrulama atlatma, ayrıcalık yükseltme ve rastgele dosya yazmayı birleştirerek uzaktan kod çalıştırmaya (RCE) ulaşır.
ProxyNotShell (Kasım 2022)
CVE-2022-41040 (SSRF, ayrıcalık yükseltme için) ve CVE-2022-41082 (Exchange'in PowerShell arka ucunda deserileştirme açığı, RCE için) birlikte kullanılır.
2026'da Durum: Neden Hâlâ Bu Kadar Aktif?
Nisan 2026'da bu açık ailesine yönelik tarama/istismar denemeleri belirgin şekilde arttı: CVE-2021-34523 olayları Mart'tan Nisan'a %106 artışla 13.361'e ulaştı; CVE-2021-34473 ve CVE-2022-41040 olayları ise ~%178 artışla 11.768'e çıktı. 31 Ağustos 2026 itibarıyla Shadowserver Foundation'ın internet-geneli taramaları, dünya çapında 21.899 savunmasız Exchange sunucusu tespit etti.
Bu tablo, yamaların yıllardır mevcut olmasına rağmen anlamlı sayıda kurumun on-premise Exchange'i hâlâ güncellemediğini kanıtlıyor — muhtemelen "çalışıyor, dokunmayalım" yaklaşımı veya kapsamlı bakım pencerelerinin planlanmaması nedeniyle.
Ek Bir Baskı Unsuru: ESU'nun Sona Ermesi
Eski Exchange Server sürümleri için Genişletilmiş Güvenlik Güncellemeleri (ESU) desteğinin Ekim 2026'da sona ermesi, halihazırda savunmasız binlerce sunucuyu artık hiçbir zaman yama almayacak bir duruma itiyor — bu, riskin azalmak yerine artarak devam edeceği anlamına geliyor.
Öneriler
- Envanterinizi kontrol edin: Hâlâ on-premise Exchange çalıştırıyorsanız, kümülatif güncellemelerin (CU) güncel olduğunu doğrulayın.
- ESU'suz kalan sürümleri göçe zorlayın: Destek dışı kalan bir Exchange sunucusu artık "riskli" değil, "kesin ele geçirilecek" kategorisindedir.
- Microsoft'un Exchange Emergency Mitigation Service (EEMS) gibi otomatik azaltım mekanizmalarını etkinleştirin — yama uygulanana kadar geçici koruma sağlar.
- Hibrit/bulut geçişini değerlendirin: Exchange Online'a geçiş, on-premise yama yükünü büyük ölçüde ortadan kaldırır (elbette kendi paylaşılan sorumluluk modeliyle birlikte).
Kaynaklar: F5 Labs — Nisan 2026 ProxyShell Tarama Verileri, Tech Times — ESU ve Savunmasız Sunucu Sayısı.