Active Directory Saldırı Yüzeyi: Kerberoasting ve Golden Ticket Saldırıları
Active Directory ortamlarında kimlik doğrulama, Kerberos protokolü üzerinden yürütülür ve bu protokolün "bilet" tabanlı mimarisi, doğru yapılandırılmadığında iki farklı olgunluk seviyesinde ciddi saldırı vektörü açar: düşük yetkili bir kullanıcı hesabıyla dahi gerçekleştirilebilen Kerberoasting ve tam alan hakimiyeti gerektiren, ancak elde edildiğinde neredeyse kalıcı hale gelen Golden Ticket saldırısı. Bu iki saldırıyı anlamak için önce Kerberos'un temel bilet akışını hatırlamak gerekir: kullanıcı, Domain Controller üzerindeki Anahtar Dağıtım Merkezi'nden (KDC) önce bir Bilet Verme Bileti (TGT) alır, ardından bu TGT'yi kullanarak belirli bir servise erişmek için bir Servis Bileti (TGS) talep eder.
Kerberoasting: servis hesabı şifrelerini offline kırma
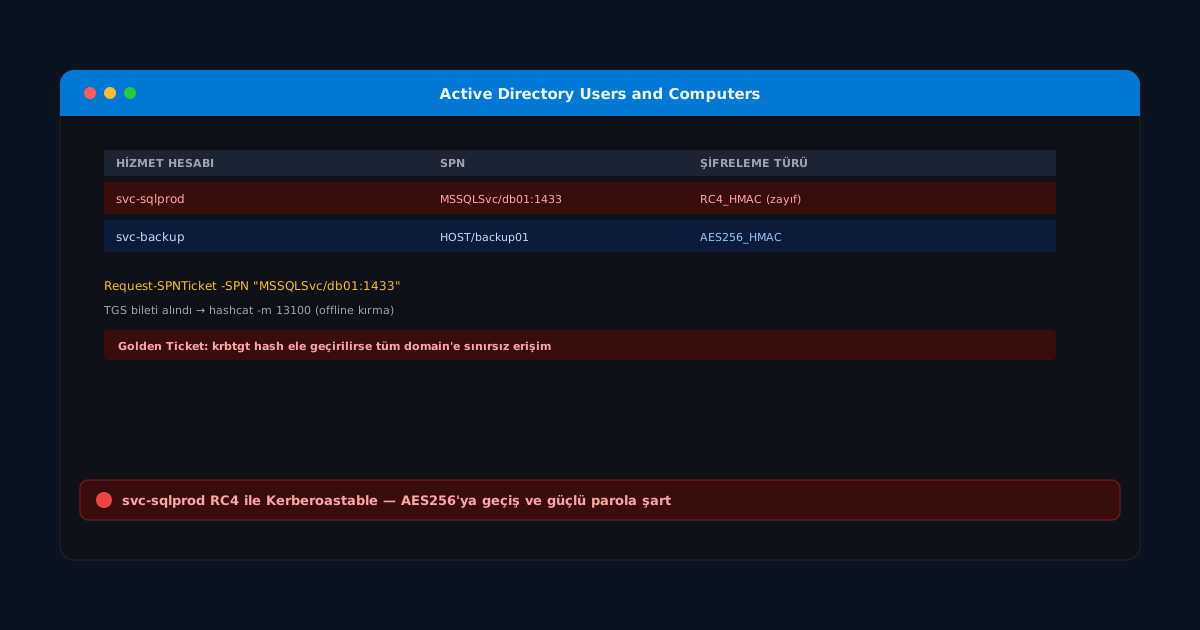
Bir servis, Active Directory'de bir Servis Asıl Adı (SPN) ile kayıtlıysa, herhangi bir kimlik doğrulanmış (hatta ayrıcalıksız) domain kullanıcısı bu servis için bir TGS talep edebilir. KDC bu bileti, servis hesabının parola özetinden türetilen bir anahtarla şifreler ve talep eden kullanıcıya gönderir. Kullanıcının bu bileti şifresini çözmeye çalışmasına gerek yoktur; bileti olduğu gibi alıp offline ortamda, servis hesabının parolasını tahmin etmeye çalışan bir kaba kuvvet/sözlük saldırısıyla kırmaya çalışabilir. Bu saldırının etkili olmasının temel nedeni, servis hesaplarının çoğu zaman yıllar önce oluşturulmuş, hiç değiştirilmemiş ve güçlü parola politikasına tabi tutulmamış hesaplar olmasıdır; kurumsal ortamlarda "SQL_Service" veya "backup_svc" gibi eski hesapların zayıf parolalarla yıllarca ayakta kalması sık rastlanan bir durumdur.
Golden Ticket: krbtgt hesabının ele geçirilmesi
Golden Ticket saldırısı çok daha ileri bir tehlike seviyesini temsil eder ve ön koşulu, saldırganın alan içindeki krbtgt hesabının parola özetini (NTLM hash) elde etmiş olmasıdır; bu genellikle bir Domain Controller'ın tamamen ele geçirilmesi anlamına gelir. Krbtgt hesabı, tüm TGT'lerin imzalanmasında kullanılan ana anahtarı barındırır. Bu özet ele geçirildiğinde saldırgan, KDC'ye hiç danışmadan, istediği kullanıcı adına, istediği grup üyelikleriyle (örneğin Domain Admins) ve istediği geçerlilik süresiyle kendi TGT'sini offline olarak sahte üretebilir. Bunun kalıcılık açısından yıkıcı yönü şudur: etkilenen kullanıcı hesabının parolası değiştirilse dahi, sahte üretilen bilet krbtgt anahtarıyla imzalandığı için geçerliliğini korumaya devam eder; bu kalıcılığı kırmak için krbtgt hesabının parolasının (dolayısıyla anahtarının) art arda iki kez sıfırlanması gerekir.
| Saldırı | Ön koşul | Ana savunma |
|---|---|---|
| Kerberoasting | Herhangi bir domain kullanıcı hesabı | Grup Yönetilen Servis Hesapları (gMSA), uzun/rastgele parola |
| Golden Ticket | krbtgt hash'inin ele geçirilmesi (DC ihlali) | krbtgt parolasının iki kez sıfırlanması, katmanlı yönetim modeli |
Tespit ve savunma yaklaşımı
Kerberoasting'e karşı en etkili yapısal önlem, servis hesaplarını manuel yönetilen hesaplar yerine, Windows'un otomatik olarak periyodik ve karmaşık parola rotasyonu yaptığı Grup Yönetilen Servis Hesapları (gMSA) ile değiştirmektir; bu, saldırganın elde ettiği bileti offline kırma süresini pratik olarak imkansız hale getirir. Tespit tarafında, Domain Controller üzerindeki Event ID 4769 (Bir Kerberos servis bileti talep edildi) günlükleri izlenerek, kısa süre içinde çok sayıda farklı SPN için bilet talep eden veya RC4 şifreleme (daha zayıf, dolayısıyla daha kolay kırılabilir) kullanan anomali paternleri yakalanabilir. Golden Ticket saldırılarına karşı ise savunmanın odağı tespitten çok önlemeye kaymalıdır: Domain Controller'ların katmanlı bir yönetim modeliyle (Tier 0 varlıkların günlük kullanım hesaplarından tamamen izole edilmesi) korunması, krbtgt ele geçirilmesini gerektiren ilk ihlal adımını büyük ölçüde zorlaştırır. Microsoft Defender for Identity gibi araçlar, anormal bilet yaşam süresi veya alan dışı şifreleme paternleri gibi göstergeleri korele ederek bu saldırıları operasyonel olarak yakalamaya çalışır. AD güvenliğiyle ilgili diğer konular için siber güvenlik kategorimize göz atabilirsiniz.