Citrix NetScaler Açıkları: CitrixBleed Soyunun Sürmesi ve Güncel Sıfırıncı Günler
Bu blogda daha önce ele aldığımız SonicWall ve Check Point vakalarında olduğu gibi, internete doğrudan açık ağ geçidi/VPN cihazları saldırganlar için orantısız derecede kazançlı hedefler olmaya devam ediyor. Citrix NetScaler ADC ve Gateway, "CitrixBleed" adıyla anılan bellek sızıntısı açık ailesinin en son halkalarıyla 2026'da yine gündemde.
CitrixBleed Soyu: Bellek Sızıntısından Oturum Ele Geçirmeye
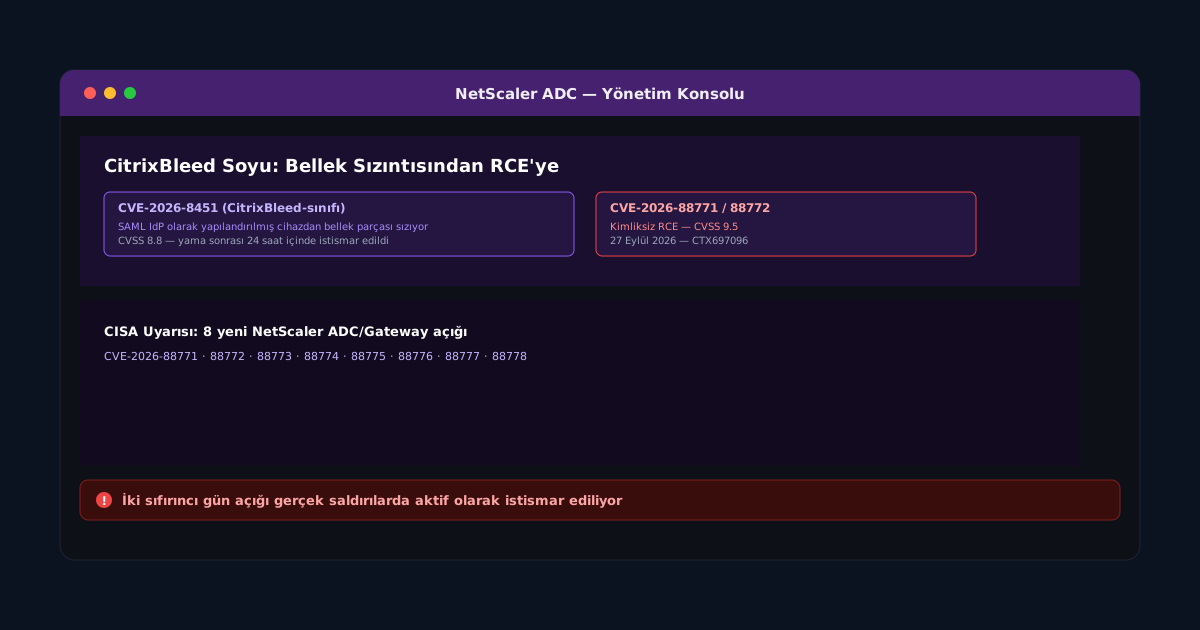
"CitrixBleed" terimi, NetScaler cihazının belleğinden parça parça veri (oturum token'ları dahil) sızdıran bir açık sınıfını tanımlar. 2026'da bu soydan yeni bir üye eklendi: CVE-2026-8451 (CVSS 8,8), cihaz bir SAML kimlik sağlayıcı (IdP) olarak yapılandırıldığında bellek parçalarının sızmasına izin veriyordu — ve Citrix'in 30 Haziran'da yayımladığı yamadan sonra 24 saat içinde aktif istismar başladı. Bu, "yama yayımlandı" ile "güvendesiniz" arasındaki farkın artık saatlerle ölçüldüğünü gösteriyor.
27 Eylül 2026: İki Yeni Kimliksiz RCE Sıfırıncı Günü
Citrix, CVE-2026-88771 (hatalı girdi doğrulaması nedeniyle kimliksiz komut çalıştırma, CVSS 9,5) ve CVE-2026-88772 (bellek taşması nedeniyle RCE veya hizmet reddi, CVSS 9,5) açıklarının gerçek saldırılarda istismar edildiğini doğruladı ve aynı gün (CTX697096 güvenlik bülteni ile) düzeltilmiş sürümleri yayımladı. Bu makalenin yazıldığı tarihte bu, henüz bir haftayı doldurmamış, tamamen güncel bir olay.
CISA'nın Amplifiye Ettiği Sekiz Açık
CISA, Citrix'in NetScaler ADC ve Gateway ürünlerini etkileyen sekiz yeni açığın (CVE-2026-88771'den CVE-2026-88778'e kadar) duyurusunu güçlendirerek kurumları acil yama uygulamaya çağırdı — bu ölçekte eş zamanlı açıklanan bir açık grubu, saldırı yüzeyinin tek bir noktada değil ürünün genelinde olduğuna işaret eder.
Neden Ağ Geçidi Cihazları Bu Kadar Kazançlı Bir Hedef?
Bir NetScaler/VPN ağ geçidi ele geçirildiğinde, saldırgan zaten "içeride" sayılan bir noktadan başlar — bu cihazlar genellikle SAML/SSO kimlik akışının tam ortasında durur, yani tek bir açık, arkasındaki onlarca uygulamanın kimlik doğrulama varsayımını geçersiz kılabilir.
Öneriler
- Yama döngüsünü saatler içinde çalıştırın: CVE-2026-8451'in 24 saat içinde istismar edilmesi, "bu hafta yaparım" yaklaşımının artık yeterli olmadığını gösteriyor.
- CISA KEV kataloğunu ve üretici güvenlik bültenlerini (CTX numaraları) aktif izleyin.
- SAML IdP olarak yapılandırılmış cihazları ekstra önceliklendirin — bu yapılandırma CitrixBleed sınıfı açıkların özel hedefi.
- Mümkünse yönetim arayüzünü ayrı, izole bir yönetim ağından erişilebilir kılın (bkz. Zero Trust ağ mimarisi yazımız).
Kaynaklar: CISA — 27 Eylül 2026 NetScaler Uyarısı, CyberScoop — CVE-2026-8451.