Phishing Simülasyonları: Kurumsal Farkındalık Programı Nasıl Kurulur
Kurumsal veri ihlallerinin büyük çoğunluğu, teknik bir güvenlik açığından değil, bir çalışanın kimlik avı (phishing) e-postasındaki bağlantıya tıklamasından veya kimlik bilgilerini sahte bir sayfaya girmesinden kaynaklanır. Teknik kontroller (e-posta filtreleme, DMARC/SPF/DKIM) ilk savunma hattıdır, ancak yeterince motive olmuş bir saldırgan her zaman bir çalışanı hedef alabilir. Bu nedenle phishing simülasyonları, teknik kontrollerin tamamlayıcısı olarak "insan katmanını" ölçülebilir hale getirir.
Program Tasarımının Temel İlkeleri
Etkili bir simülasyon programı cezalandırıcı değil, davranış değiştirici olmalıdır. Tıklayan çalışanı utandırmak veya disipline sevk etmek, uzun vadede olayların gizlenmesine (örneğin gerçek bir phishing e-postasının fark edilse dahi raporlanmamasına) yol açar. Bunun yerine hedef, "tıkla-öğren" döngüsü kurmaktır: kullanıcı simüle edilmiş bir e-postaya tıkladığında, anında kısa bir eğitim sayfasına yönlendirilir ve neyi kaçırdığı somut olarak gösterilir.
Kampanya Zorluk Seviyeleri
- Seviye 1 (temel farkındalık): Bariz yazım hataları, tanınmayan gönderen adresleri içeren genel şablonlar.
- Seviye 2 (bağlamsal): Kurum içi süreçleri taklit eden şablonlar (ör. "IK sistem güncellemesi", "IT parola sıfırlama").
- Seviye 3 (hedefli/spear-phishing): LinkedIn veya kurum web sitesinden toplanan gerçek isim ve unvan bilgileriyle kişiselleştirilmiş, üst düzey yöneticileri (whaling) hedefleyen senaryolar.
Programın olgunlaşması, zaman içinde Seviye 1'den Seviye 3'e doğru kademeli olarak ilerlemelidir; ilk kampanyada whaling senaryosu kullanmak, gerçekçi bir tehdit ortamını yansıtmadığı gibi organizasyonel güveni de zedeler.
Ölçülmesi Gereken Metrikler
| Metrik | Ne Anlatır |
|---|---|
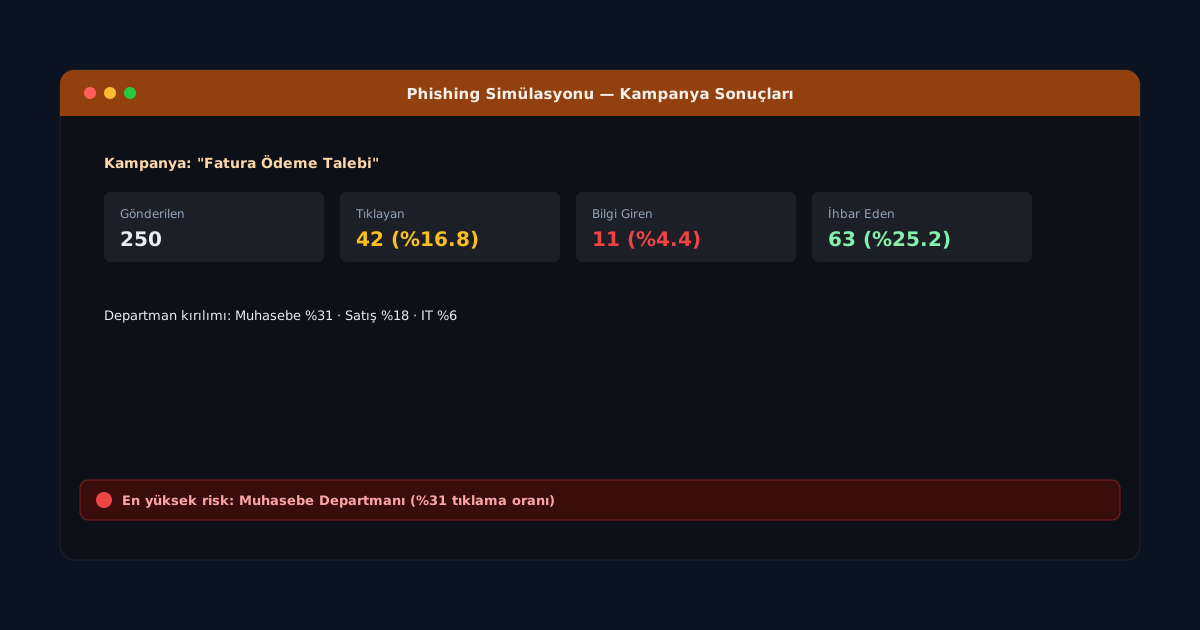
| Tıklama oranı | Bağlantıya tıklayan kullanıcı yüzdesi |
| Veri girişi oranı | Sahte formda kimlik bilgisi girenlerin yüzdesi (en kritik metrik) |
| Raporlama oranı | E-postayı şüpheli olarak işaretleyip güvenlik ekibine bildirenlerin yüzdesi |
| Ortalama raporlama süresi | E-postanın gelmesinden bildirilmesine kadar geçen süre |
Yalnızca tıklama oranına odaklanmak yanıltıcıdır; asıl belirleyici metrik raporlama oranıdır. Tıklama oranı yüksek olsa bile, kullanıcıların çoğu olayı hızlıca güvenlik ekibine bildiriyorsa, kurumun tespit ve müdahale kapasitesi güçlü demektir.
Teknik Altyapı
GoPhish gibi açık kaynak simülasyon platformları, e-posta şablonlarını, hedef sayfaları (landing page) ve sonuç izleme panolarını yönetmeyi sağlar. Kurumsal ölçekte bu genellikle e-posta ağ geçidi ve ağ mimarisi ile entegre çalışır: simülasyon trafiğinin gerçek tehdit istihbaratı beslemeleriyle (threat intelligence feed) yanlışlıkla karışıp güvenlik ekiplerini gereksiz yere meşgul etmemesi için özel IP aralıkları ve alan adları ayrılır.
Sık Yapılan Hatalar
Bir program yalnızca yılda bir kez "zorunlu eğitim" olarak yürütülüyorsa, davranış değişikliği kalıcı olmaz; frekans ve çeşitlilik, tek seferlik yoğunluktan daha etkilidir.
Sonuç itibarıyla, olgun bir phishing simülasyon programı; kademeli zorluk artışı, cezalandırıcı olmayan geri bildirim döngüsü ve raporlama oranına odaklanan metrik seçimiyle, teknik kontrollerin kapatamadığı insan katmanındaki riski ölçülebilir ve yönetilebilir hale getirir.