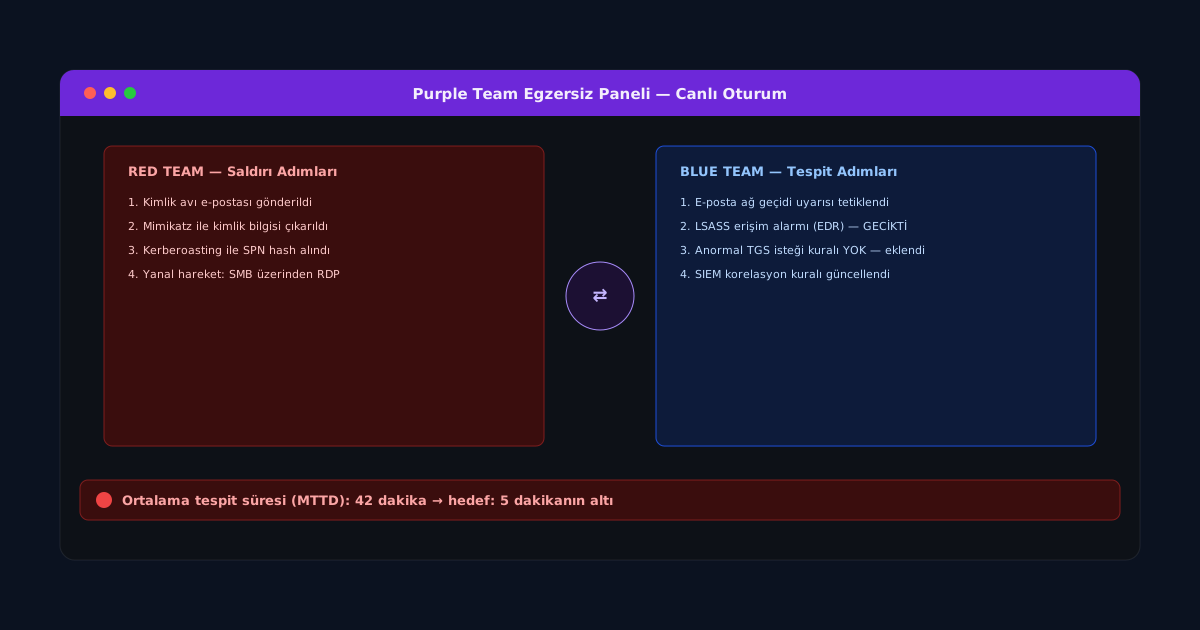
Purple Team Çalışmaları: Red Team ve Blue Team'i Birleştirmek
Geleneksel güvenlik testi modelinde red team, kurumun savunmasını gerçek bir saldırgan gibi kırmaya çalışır ve bulgularını bir rapor halinde teslim eder; blue team ise bu raporu genellikle haftalar sonra okur ve kendi başına yorumlamaya çalışır. Bu model, iki ekip arasında bir bilgi asimetrisi yaratır: red team'in tam olarak hangi adımı attığını, blue team'in bu adımın hangi noktasında görünürlük kaybettiğini kimse net biçimde bilmez. Purple team, ayrı bir organizasyonel birim değil, bu iki fonksiyonu aynı anda, aynı odada çalıştıran bir süreç ve işbirliği modelidir.
Egzersiz döngüsü nasıl işler
Tipik bir purple team oturumunda red team, MITRE ATT&CK matrisinden seçilen belirli bir tekniği (örneğin T1558.003 Kerberoasting) canlı olarak, blue team'in izlediği ekranlar önünde uygular. Blue team eş zamanlı olarak SIEM ve EDR konsollarını izler; teknik tespit edilirse hangi kuralın tetiklendiği, ne kadar sürede tetiklendiği ve hangi bağlamsal bilginin alarm içine düştüğü birlikte incelenir. Tespit edilmezse, bu boşluk anında belgelenir ve mümkünse oturum sırasında geçici bir Sigma veya SIEM korelasyon kuralı taslağı yazılıp yeniden test edilir.
| Aşama | Sorumlu | Çıktı |
|---|---|---|
| Teknik seçimi ve hedef belirleme | Ortak planlama | ATT&CK teknik listesi |
| Saldırı simülasyonu | Red team | Uygulanan komut/adım kaydı |
| Eş zamanlı izleme | Blue team | Tetiklenen/tetiklenmeyen alarm listesi |
| Kural iyileştirme | Ortak | Güncellenmiş korelasyon kuralı |
Bu döngünün klasik kırmızı takım testinden farkı, geri bildirimin haftalar sonra değil dakikalar içinde gerçekleşmesidir. Bir bankanın SOC ekibiyle yürütülen tipik bir çalışmada, red team'in altın bilet (golden ticket) senaryosunu simüle etmesi sonucu blue team'in yalnızca anomali tabanlı bir davranışsal kural yazdığını, imza tabanlı hiçbir kuralın bu senaryoyu yakalayamadığını fark etmesi, aylar sürecek bir olgunluk açığının tek oturumda ortaya çıkmasına örnektir.
Ölçüm ve olgunluk göstergeleri
Purple team çalışmalarının somut çıktısı, ortalama tespit süresi (MTTD) ve ortalama müdahale süresi (MTTR) gibi metriklerin egzersiz öncesi ve sonrası karşılaştırılmasıdır. Ayrıca ATT&CK Navigator üzerinde işaretlenen "test edildi ve tespit edildi", "test edildi ve tespit edilemedi", "hiç test edilmedi" kategorileri, kurumun tespit kapsamının gerçek bir haritasını çıkarır; bu harita, yönetime sunulacak yatırım gerekçelerinin en somut kanıtı haline gelir.
Sık yapılan hatalar
En yaygın hata, purple team'i tek seferlik bir etkinlik olarak ele almaktır; oysa değeri, düzenli aralıklarla tekrarlanan ve her seferinde bir önceki oturumun açık kalan bulgularını takip eden sürekli bir programdan gelir. İkinci yaygın hata ise psikolojik güvenliğin sağlanamamasıdır: blue team, bulunan her tespit boşluğunun bir performans eleştirisi olarak algılanacağını düşünürse savunmacı bir tutum takınır ve işbirliği bozulur. Bu nedenle üst yönetimin çalışmayı açıkça bir "öğrenme" mekanizması olarak konumlandırması, programın sürdürülebilirliği için kritik önem taşır. Kurumsal güvenlik programının diğer bileşenleri için siber güvenlik kategorimizdeki yazılara göz atabilirsiniz.