Şifreleme Temelleri: Simetrik ve Asimetrik Kriptografi Ne Zaman Kullanılır
Kriptografi mimarisi kurarken sorulması gereken ilk soru "hangi algoritma daha güvenli" değil, "bu problem için hangi anahtar modeli uygun" sorusudur. Simetrik ve asimetrik şifreleme, farklı problemleri çözmek için tasarlanmıştır ve modern sistemler neredeyse her zaman ikisini birlikte, hibrit bir modelde kullanır.
Simetrik Şifreleme: Hız Karşılığında Anahtar Dağıtım Sorunu
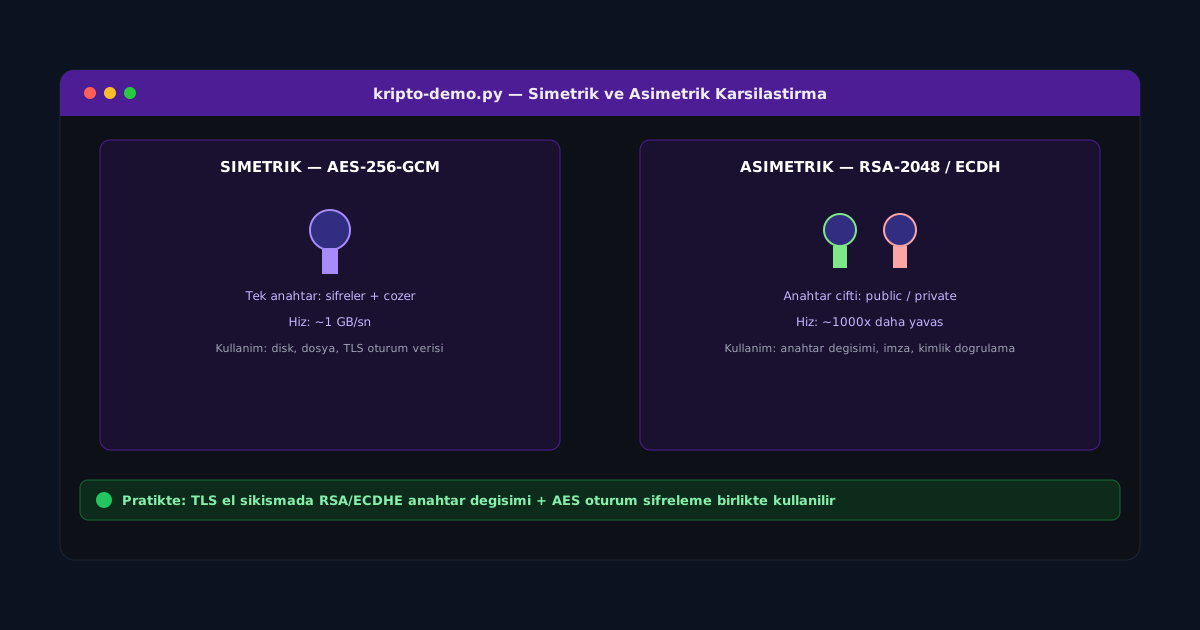
Simetrik şifrelemede (örneğin AES - Advanced Encryption Standard) şifreleme ve şifre çözme için aynı anahtar kullanılır. Bu yaklaşımın en büyük avantajı işlem hızıdır: AES-256, modern donanımda saniyede gigabaytlarca veriyi şifreleyebilir ve donanım hızlandırma setleri (AES-NI) sayesinde CPU maliyeti düşüktür. Dezavantajı ise anahtar dağıtım problemidir: iki taraf güvenli şekilde haberleşecekse, önce aynı gizli anahtarı güvenli bir kanaldan paylaşmış olmaları gerekir. Ancak güvenli bir kanalınız zaten varsa, şifrelemeye neden ihtiyacınız olsun?
Asimetrik Şifreleme: Anahtar Dağıtımını Çözen Matematik
Asimetrik şifreleme (RSA, eliptik eğri kriptografisi/ECC), bir açık anahtar (public key) ve bir özel anahtar (private key) çiftine dayanır. Açık anahtarla şifrelenen veri yalnızca eşleşen özel anahtarla çözülebilir. Bu, anahtar dağıtım problemini çözer: açık anahtarınızı herkese, hatta düşman bir ağ üzerinden bile gönderebilirsiniz, çünkü onunla yalnızca şifreleme yapılabilir, çözme yapılamaz. Bedeli ise performanstır — RSA-2048, aynı miktarda veriyi AES'e kıyasla yüz kat daha yavaş şifreler ve büyük veri blokları için pratik değildir.
Dijital İmza: Ters Yönde Kullanım
Asimetrik kriptografinin ikinci kullanım alanı gizlilik değil, bütünlük ve kimlik doğrulamadır. Bir taraf verinin özetini (hash) kendi özel anahtarıyla imzalar; herkes bu imzayı göndericinin açık anahtarıyla doğrulayabilir. Bu mekanizma, yazılım güncellemelerinin (kod imzalama) ve TLS sertifikalarının güvenilirliğinin temelini oluşturur.
Hibrit Model: TLS El Sıkışması Örneği
Pratikte hiçbir modern protokol yalnızca asimetrik veya yalnızca simetrik şifreleme kullanmaz. HTTPS'in temelini oluşturan TLS protokolü, ikisini birleştirir:
- İstemci ve sunucu, asimetrik kriptografi (genellikle eliptik eğri Diffie-Hellman, ECDHE) kullanarak güvenli bir kanal üzerinden ortak bir "oturum anahtarı" üzerinde anlaşır.
- Sunucunun kimliği, sertifika otoritesi (CA) tarafından imzalanmış açık anahtar sertifikasıyla doğrulanır (PKI - Public Key Infrastructure).
- Anlaşılan oturum anahtarı bundan sonra tüm veri trafiğini AES gibi hızlı bir simetrik algoritma ile şifrelemek için kullanılır.
Bu tasarım, asimetrik kriptografinin güvenli anahtar değişimi yeteneğiyle simetrik kriptografinin performansını birleştirir. Aşağıdaki basitleştirilmiş şema süreci özetler:
İstemci  --- ECDHE anahtar değişimi --->  Sunucu
İstemci  <--- Sertifika (CA imzalı) ---   Sunucu
İstemci  === AES-256-GCM ile şifreli veri ===  Sunucu
Pratik Karar Tablosu
| Senaryo | Önerilen Yaklaşım |
|---|---|
| Diskte durağan veri (data at rest) şifreleme | Simetrik (AES-256) |
| İki tarafın önceden paylaşılan sırrı yok | Asimetrik anahtar değişimi (ECDHE/RSA) |
| Yazılım/belge bütünlüğü doğrulama | Asimetrik dijital imza (RSA/ECDSA) |
| Büyük hacimli ağ trafiği şifreleme | Simetrik (AES-GCM, ChaCha20-Poly1305) |
Sonuç olarak mimari karar, "hangisi daha güçlü" değil "hangi taraf anahtarı önceden paylaşabiliyor ve ne hacimde veri şifrelenecek" sorularına dayanmalıdır; bu yüzden ağ mimarisi tasarlarken kriptografi katmanı genellikle hibrit olarak planlanır, tek bir algoritma ailesine bağlı kalınmaz.