Türkiye'yi Hedef Alan Fidye Yazılımı Saldırıları: 2026 Trend Analizi
Bu yazı, sitemizde daha önce ele aldığımız fidye yazılımı saldırı anatomisi yazısının devamı niteliğinde — ama bu kez tekil bir vakaya değil, Türkiye'nin genelindeki rakamlara odaklanıyor. Önemli bir editoryal ilke: bu yazıda hiçbir şirket veya kurum ismi geçmiyor. Amaç kimseyi ifşa etmek değil, savunma önceliklerini rakamlarla göstermek.
Rakamlarla Türkiye
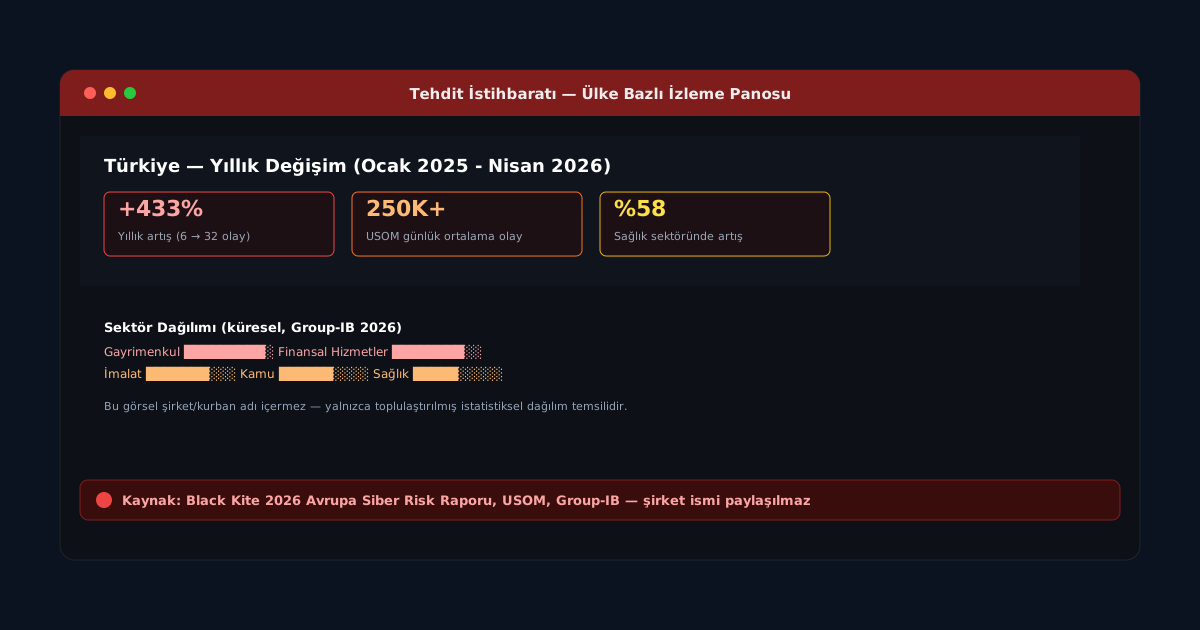
Black Kite'ın 2026 Avrupa Siber Risk Raporu'na göre, Ocak 2025 - Nisan 2026 döneminde Türkiye'deki doğrulanmış fidye yazılımı olayları yıllık bazda %433 arttı (6 olaydan 32 olaya). Bu artış oranı, aynı dönemde Avrupa genelinde gözlenen artışın belirgin şekilde üzerinde.
Ulusal Siber Olaylara Müdahale Merkezi (USOM) verilerine göre Türkiye'de günde ortalama 250.000'den fazla siber olay tespit ediliyor — bu rakam yalnızca fidye yazılımını değil, tüm siber olay kategorilerini kapsıyor, ama ölçeği göstermesi açısından önemli.
Hangi Sektörler Daha Çok Etkileniyor?
- Sağlık sektörü: Fidye yazılımı saldırılarında %58 artış gözlendi — hasta verisinin hassasiyeti ve kesintiye tahammülsüzlük, sağlık kurumlarını yüksek "ödeme olasılığı" nedeniyle çekici bir hedef haline getiriyor.
- Enerji ve kritik altyapı: Toplam saldırıların yaklaşık %17'sini oluşturuyor — bu sektörün ulusal güvenlik boyutu, saldırıları yalnızca ticari değil stratejik bir risk haline getiriyor.
Küresel ölçekte (Group-IB'nin 2026 Yüksek Teknoloji Suç Eğilimleri Raporu) en çok hedef alınan sektörler gayrimenkul, finansal hizmetler, imalat, kamu hizmetleri ve sağlık olarak sıralanıyor — Türkiye'deki sağlık/enerji ağırlığı bu küresel tabloyla büyük ölçüde örtüşüyor.
Küresel Bağlamda Türkiye
2026'da dünya genelinde şimdiye kadar 698 doğrulanmış fidye yazılımı saldırısı kayıtlara geçti; bunların %35'i (241 olay) tek başına ABD'de gerçekleşti, kurbanlar toplamda 65 ülkeye yayılıyor. Türkiye bu küresel tabloda, büyüme hızı açısından dikkat çeken ülkelerden biri olarak öne çıkıyor — mutlak sayı olarak ABD/Avrupa'nın gerisinde olsa da, artış oranı kurumların yatırım önceliklerini gözden geçirmesi gerektiğine işaret ediyor.
Bu Rakamlar Ne Anlama Geliyor?
%433'lük bir yıllık artış, "saldırganlar daha çok Türkiye'yi hedefliyor" kadar "savunma/tespit kapasitesi hâlâ olgunlaşma aşamasında" anlamına da gelebilir — iki yorum da aynı sonuca çıkıyor: kurumsal siber güvenlik yatırımının önceliklendirilmesi gerekiyor.
Sektör Bazlı Savunma Öncelikleri
- Sağlık kurumları: Hasta kayıt sistemlerinin yedeklerini (bkz. 3-2-1 yedekleme stratejisi) ağın geri kalanından izole tutun; tıbbi cihaz ağlarını (OT) kurumsal IT ağından mikro-segmentasyonla ayırın.
- Enerji/kritik altyapı: OT/ICS sistemlerini internete doğrudan açmayın, uzaktan erişimi VPN + MFA ile sınırlayın; USOM'un yayımladığı sektörel uyarıları takip edin.
- Genel: İlk erişim vektörlerinin (açık RDP, oltalama, yamalanmamış edge cihazları) büyük çoğunluğu önlenebilir — bu blogdaki güvenlik açığı yazı dizisini düzenli takip etmek, hangi sistemlerin acil yama beklediğini görmenin pratik bir yolu.
Kaynaklar: Black Kite — 2026 Avrupa Siber Risk Raporu, Nordis Global — Türkiye Siber Saldırı İstatistikleri, Group-IB — 2026 Yüksek Teknoloji Suç Eğilimleri Raporu, Ransomnews — 2026 Küresel Fidye Yazılımı İstatistikleri. Bu yazıda hiçbir şirket/kurum ismi kullanılmamıştır; veriler toplulaştırılmış sektör/ülke istatistikleridir.