UTMStack ile SOC Dashboard'u Oluşturma: OpenSearch Görselleştirmeleri ve Korelasyon Kuralları
UTMStack, tehdit tespiti, olay müdahalesi ve uyumluluk (CMMC, HIPAA, SOC 2, ISO 27001, PCI) haritalamasını tek platformda birleştiren açık kaynak bir SIEM/SOAR çözümüdür. v11 mimarisinde Logstash'in yerini alan özel bir log işleme motoru, veri deposu olarak OpenSearch, ilişkisel veriler için PostgreSQL ve olayları alım (ingestion) anında analiz eden bir korelasyon motoru bulunur. Platform; SIEM, Dark Web Monitoring, Vulnerability Management, Identity Management, Incident Response, NIDS/HIDS, Endpoint Protection, Compliance Manager ve File Classification olmak üzere 9 modülden oluşur.
Veri Akışı: Loglardan Panoya
Bir log kaynağı (ajan, syslog, entegrasyon modülü) veriyi UTMStack'e gönderdiğinde, korelasyon motoru bu veriyi OpenSearch'e yazılmadan önce analiz eder — bu, "alım anında korelasyon" (real-time correlation before ingestion) yaklaşımıdır ve klasik "önce depola, sonra sorgula" SIEM modellerine göre tespit süresini kısaltır. Analiz edilen ve zenginleştirilen veri OpenSearch indekslerine yazılır; dashboard katmanı da bu indeksler üzerinde sorgu çalıştırır.
Dashboard Bileşenleri: Index Pattern, Görselleştirme, Filtre
OpenSearch Dashboards tabanlı panolarda üç temel yapı taşı vardır:
- Index pattern: Hangi OpenSearch indekslerinin (ör.
utm-alerts-*) sorgulanacağını tanımlar. - Görselleştirme (visualization): Pasta grafik, çubuk grafik, zaman serisi gibi bir agregasyon türünü belirli bir alana (ör.
source.ip,event.severity) uygular. - Filtre: Panoyu belirli bir zaman aralığına, modüle veya önem derecesine daraltır; auto-refresh ile canlı izleme sağlanır.
Örnek: "Başarısız Giriş Denemeleri" Panosu
Aşağıdaki adımlar, bir SOC analistinin en sık ihtiyaç duyduğu panolardan birinin basitleştirilmiş kurulum mantığını gösterir:
- Index pattern seç: Kimlik doğrulama olaylarının aktığı indeksi (ör.
utm-auth-*) seç. - Zaman serisi görselleştirmesi ekle: X ekseni
@timestamp(ör. 1 saatlik aralıklarla), Y eksenievent.outcome: failurekoşuluna uyan olay sayısı (count). - "Top N" çubuk grafik ekle:
source.ipalanına göre terms agregasyonu ile en çok başarısız deneme yapan kaynak IP'leri sırala. - Coğrafi/kullanıcı kırılımı ekle:
user.namealanına göre ikinci bir terms agregasyonu ile hangi hesapların hedef alındığını göster. - Eşik filtresi uygula: Yalnızca kısa sürede (ör. 5 dakikada 10'dan fazla) başarısız deneme üreten kayıtları öne çıkaracak bir filtre/koşul tanımla — bu, brute-force girişimlerini gürültüden ayıklar.
Korelasyon Kuralı ile Panoyu Beslemek
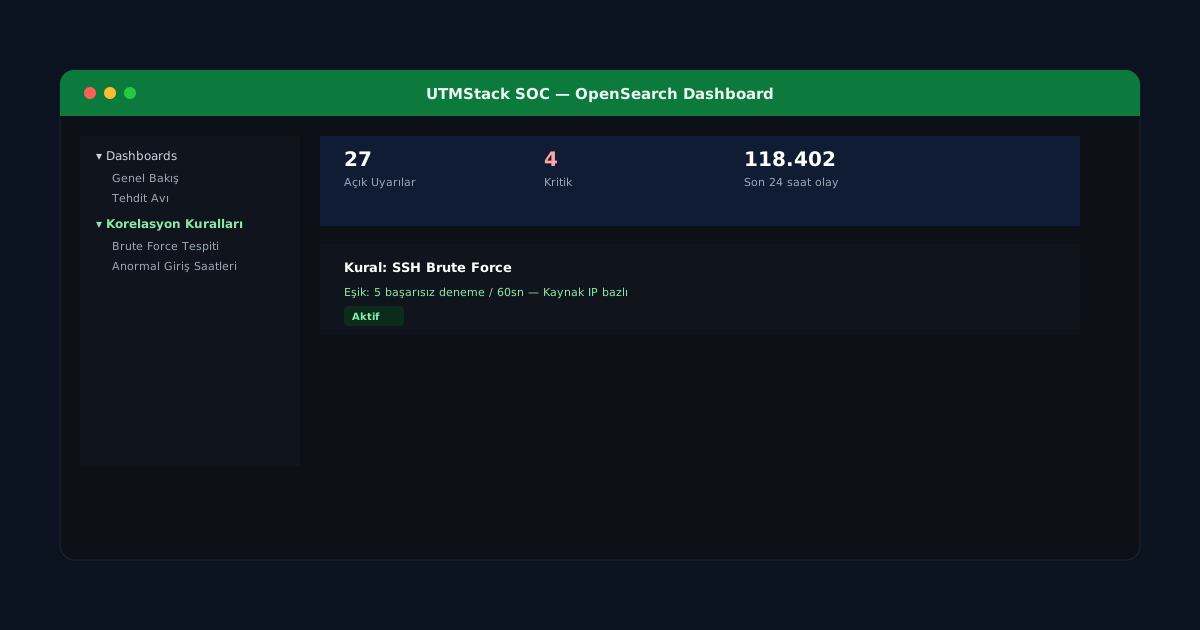
UTMStack'te korelasyon kuralları YAML dosyaları olarak tanımlanır ve web arayüzü üzerinden kurallar klasörüne yüklenir; motor bu kuralları otomatik olarak işleme alır. Aşağıdaki örnek, gerçek dosya biçimini birebir kopyalamak yerine mantığı göstermek amacıyla basitleştirilmiş temsili bir örnektir:
name: bruteforce-ssh-basarisiz-giris
description: Ayni kaynak IP'den kisa surede coklu basarisiz SSH girisi
condition:
  event.category: authentication
  event.outcome: failure
  service: ssh
threshold:
  field: source.ip
  count: 10
  timeframe: 5m
action:
  severity: high
  create_alert: true
Bu tür bir kural tetiklendiğinde ürettiği uyarı (alert), yukarıda tanımlanan panoya otomatik olarak yansır — böylece dashboard yalnızca geçmişe dönük bir rapor değil, korelasyon motorunun ürettiği canlı sinyalin görünür yüzü haline gelir.
En İyi Uygulamalar
- Panoları rol bazlı ayırın: yönetici özet panosu ile SOC analistinin detay panosu farklı agregasyon derinliğinde olmalı.
- Her kritik pano için bir eşik/alarm tanımlayın — "bakınca anlaşılan" pano ile "kendiliğinden uyaran" pano farklı ihtiyaçları karşılar.
- Index pattern'leri modül bazlı ayırarak (SIEM, NIDS/HIDS, Endpoint Protection ayrı ayrı) sorgu performansını koruyun.
Kaynaklar: UTMStack GitHub deposu, UTMStack v11 mimari dokümantasyonu.