Windows Server Kurulumu: Adım Adım Süreç ve Temel Rol Mimarisi
Bir Windows Server kurulumu, "İleri" tuşuna basmaktan ibaret değildir — disk bölümleme stratejisi, seçilecek roller ve domain'e katılım sırası, sunucunun yıllar sonraki bakım kolaylığını doğrudan etkiler. Aşağıda hem kurulum akışını hem de kurulumdan sonra en sık devreye alınan temel rollerin mimarisini ele alıyoruz.
Kurulum Adımları
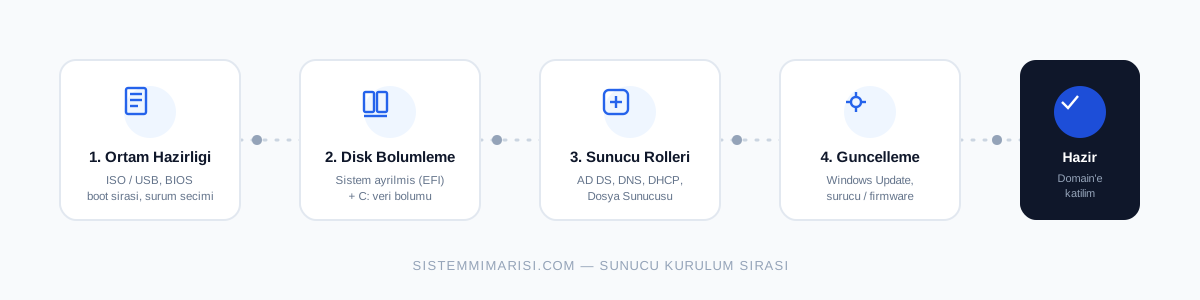
- Ortam hazırlığı: ISO/USB medyasının hazırlanması, BIOS/UEFI'de boot sırasının ayarlanması ve sürüm seçimi (Standard/Datacenter, Desktop Experience ile veya Server Core). Üretim sunucularında saldırı yüzeyini azaltmak için Server Core tercih edilmesi önerilir.
- Disk bölümleme: UEFI sistemlerde sistem için ayrılmış EFI bölümü otomatik oluşturulur; işletim sistemi ve veri için ayrı bölümler (ör.
C:sistem,D:veri) planlamak, ileride işletim sistemi yeniden kurulumunu veri kaybı riski olmadan yapılabilir kılar. - Sunucu rollerinin seçimi: AD DS, DNS, DHCP, Dosya Sunucusu gibi roller kurulum sonrası "Sunucu Yöneticisi" (Server Manager) veya PowerShell ile eklenir.
- Güncelleme: Windows Update ile kritik yamalar, ardından donanım üreticisinin sürücü/firmware güncellemeleri uygulanır — internet erişimi olmayan ortamlarda WSUS kullanılabilir.
- Domain'e katılım: Sunucu, kurumun Active Directory ortamına dahil edilir; bu noktadan sonra merkezi Group Policy ve kimlik doğrulama devreye girer.
# PowerShell ile rol kurulumu ve domain'e katılım örneği
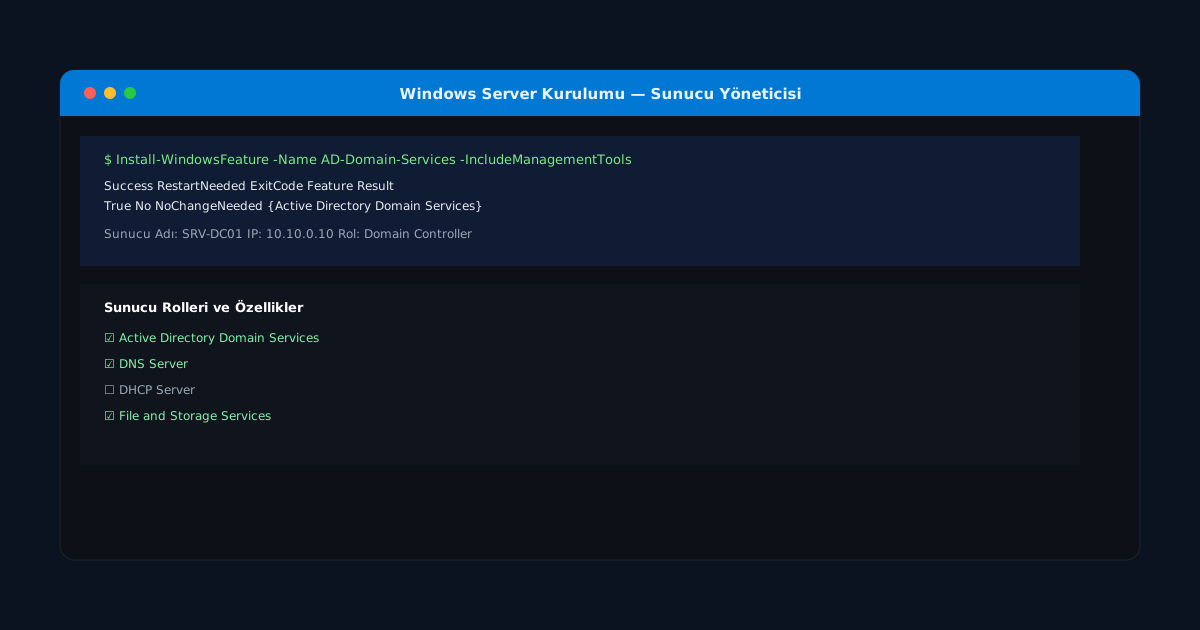
Install-WindowsFeature -Name AD-Domain-Services,DNS,DHCP,FS-FileServer -IncludeManagementTools
Add-Computer -DomainName "sistemmimarisi.com" -Restart
Temel Sunucu Rolleri ve Sorumlulukları
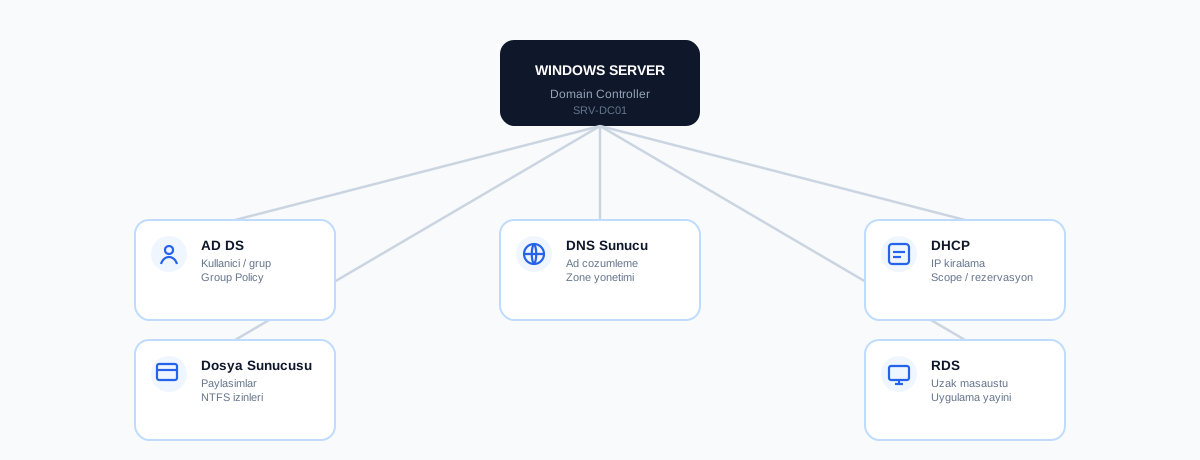
- Domain Controller (AD DS): Kullanıcı ve grup nesnelerini, kimlik doğrulamayı (Kerberos) ve Group Policy üzerinden merkezi politika dağıtımını yönetir. Üretim ortamında en az iki domain controller (SRV-DC01/02) bulunmalıdır — tekli DC, tüm kimlik doğrulama altyapısı için tek hata noktasıdır.
- DNS Sunucu: Ad çözümleme ve zone yönetimini üstlenir; AD entegre zone kullanıldığında kayıtlar domain controller'lar arasında otomatik replike olur.
- DHCP: İstemcilere IP kirası (lease) dağıtır; scope ve rezervasyon tanımlarıyla belirli cihazlara sabit IP ataması yapılabilir. DHCP'nin de yedekli çalışması (split-scope veya failover) önerilir.
- Dosya Sunucusu: Paylaşımları (SMB shares) ve bunların üzerindeki NTFS izinlerini yönetir; departman bazlı paylaşım + grup tabanlı NTFS izni, kullanıcı bazlı izinden çok daha sürdürülebilirdir.
- RDS (Remote Desktop Services): Kullanıcılara uzak masaüstü erişimi veya tek tek uygulama yayını (RemoteApp) sağlar; VPN'siz dış erişim ihtiyacında RD Gateway ile birlikte kullanılmalıdır.
Rol Ayrımı ve Üretim Önerileri
- Domain Controller üzerine gereksiz roller (özellikle Dosya Sunucusu veya RDS) kurmaktan kaçının — DC'nin saldırı yüzeyi minimumda tutulmalı.
- DHCP ve DNS'i mümkünse ayrı sunuculara veya en azından ayrı DC'ler üzerine dağıtarak tek bir sunucu kaybında tüm ad çözümleme + IP dağıtımının aynı anda durmasını önleyin.
- Her rol kurulumundan önce hangi sunucunun hangi rolü taşıyacağını içeren bir rol haritası çıkarın — sonradan "bu DHCP hangi sunucuda" sorusuna cevap aramak, haritası olmayan ortamlarda saatler alır.